Grok 接入自定义 MCP 服务:小白完整教程(数据脱敏版)
基于我们实际调试对话总结,零基础用户也能轻松把自己的 MCP 服务(比如 WordPress、知识库)接入 Grok,让 Grok 直接调用你的工具。
1. MCP 是什么?
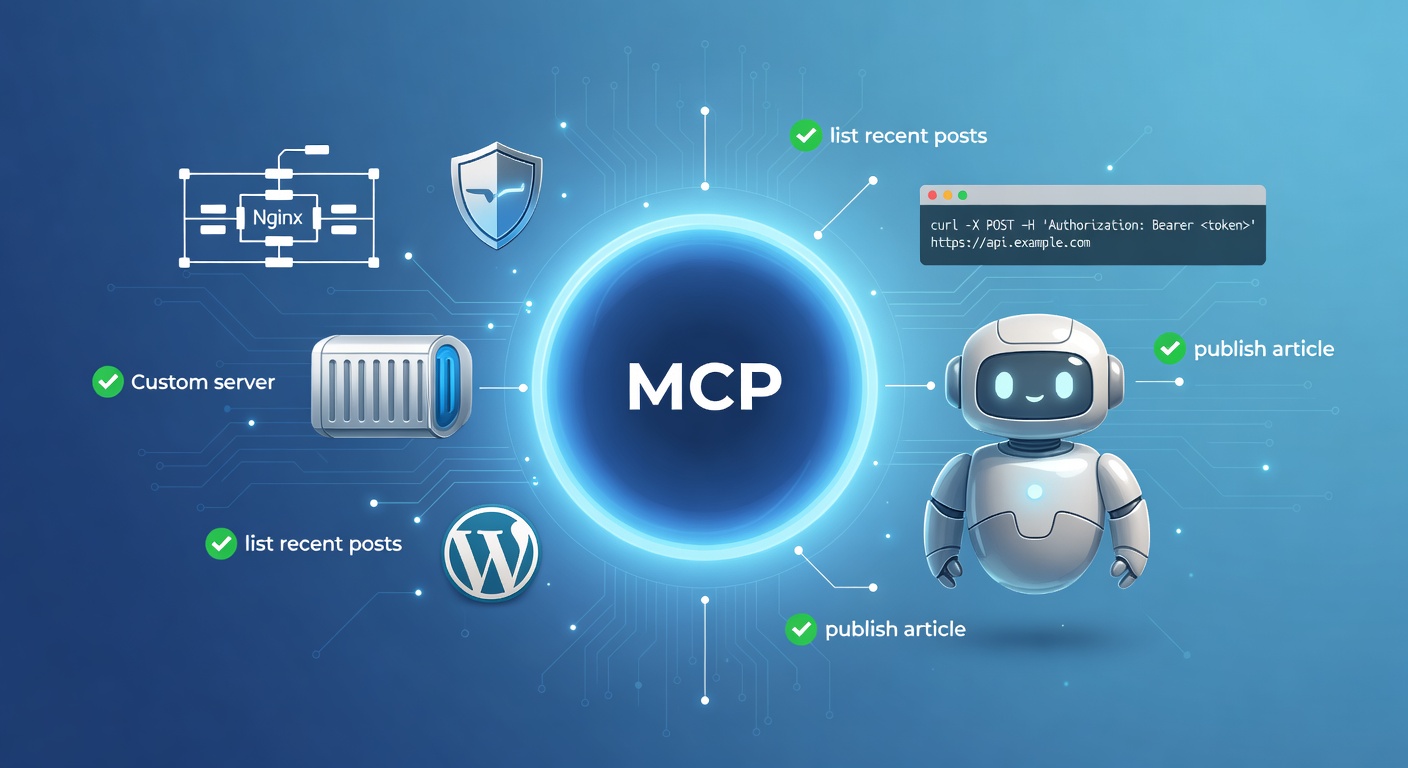
MCP(Model Context Protocol)是开放协议,Grok 已原生支持自定义连接器。你可以把自己的服务器作为工具提供给 Grok 使用。
2. MCP 服务需要准备什么?
- Docker 容器运行 MCP 服务器(例如 wp-mcp:latest)
- 对外域名:https://mcp.yourdomain.com
- 端口内部只绑定 127.0.0.1,通过反向代理暴露
- 认证:Bearer Token(推荐)
3. 部署 MCP 服务示例(WordPress)
docker run -d --name your-mcp-container \
  -e WORDPRESS_URL=https://yourblog.com \
  -e TOKEN=your-secret-token \
  --restart unless-stopped \
  wp-mcp:latest
4. 反向代理配置(Nginx 示例,确保 Header 透传)
server {
  server_name mcp.yourdomain.com;
  location / {
    proxy_pass http://127.0.0.1:3100;
    proxy_http_version 1.1;
    proxy_set_header Authorization $http_authorization;
    proxy_set_header Content-Type $http_content_type;
    proxy_set_header Connection '';
    proxy_set_header X-Real-IP $remote_addr;
  }
}
5. 在 Grok 中添加连接器
- 打开 https://grok.x.ai/connectors
- New Connector → Custom MCP
- MCP Server URL:
https://mcp.yourdomain.com(或试https://mcp.yourdomain.com/mcp) - Authentication: Bearer Token
- Token: your-secret-token
- 保存后等待 10-20 秒
6. 常见问题排查
| 问题 | 解决办法 |
|---|---|
| No tools found / 工具列表为空 | 改 URL 为 /mcp 或用 Custom Headers 添加 Authorization: Bearer your-token |
| 401 Unauthorized | Token 不匹配,或反向代理没透传 Authorization Header |
| Connection failed | 检查域名 HTTPS 和端口 |
| SSE 模式问题 | 优先用 Bearer Token + Streaming HTTP |
7. 测试连接是否成功
添加后,在 Grok 对话中直接说:
- “列出 blog 最近文章”
- “列出分类”
- 或“我要发布一篇文章”
Grok 会自动调用工具。
8. 验证 MCP 服务(推荐 curl 测试)
curl -X POST https://mcp.yourdomain.com/mcp \
  -H "Authorization: Bearer your-secret-token" \
  -H "Content-Type: application/json" \
  -d '{
    "jsonrpc": "2.0",
    "method": "tools/list",
    "params": {},
    "id": 1
  }'
9. 实际使用场景
接入后,Grok 可以直接:
- 读取/搜索你的博客文章
- 发布新文章
- 管理分类、评论等(根据你暴露的工具)
同理,你的知识库 MCP(SSE 或其他)也可以按同样步骤接入。
总结
关键三点:1. 服务必须符合 MCP 规范;2. Header 正确透传;3. 添加时用正确 URL 和 Token。
遇到问题随时在 Grok 里问我,我可以实时帮你调试!
教程完。欢迎转发分享~
了解 ~/jintaoblog/朝夕见闻志⚡️ 的更多信息
订阅后即可通过电子邮件收到最新文章。